
Programas / Desarrollo seguro y AppSec / Curso de Code review centrado en seguridad
Encuentra la vulnerabilidad antes de que llegue a producción: domina el code review de seguridad.
Duración
200 Horas
Módulos
8 Módulos
Nivel
Curso
Modalidad
Online
Precio
540 €
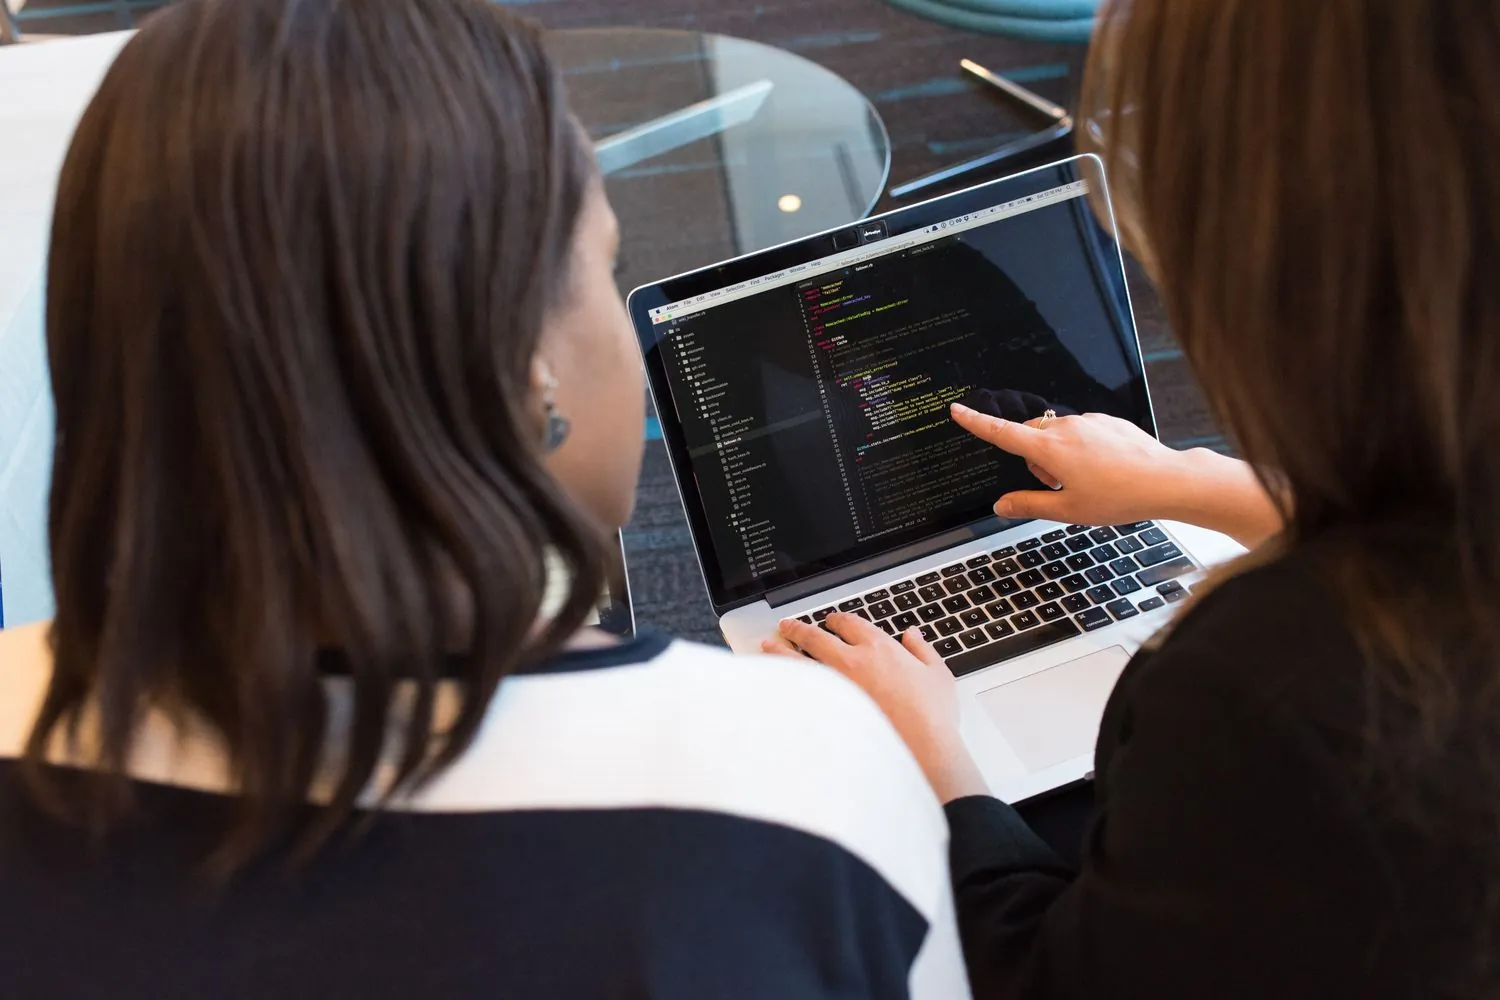
Seis pilares que estructuran la revisión de código orientada a la seguridad.
El Curso de Code review centrado en seguridad es una formación de 200 horas diseñada para revisar código y detectar las vulnerabilidades antes de que lleguen a producción. Combina los fundamentos de la revisión y qué buscar en ella, los patrones de código inseguro y la revisión manual frente a la automatizada y la revisión de autenticación, validación, criptografía y secretos para que conviertas cada revisión en una recomendación de código seguro, desde el primer día.
No te formamos en teoría de seguridad, sino en mirar el código con ojos de atacante y de defensor: cada patrón inseguro que detectas se traduce en una recomendación concreta de remediación.
Email: contacto@isecd.com
La mayoría de las brechas pasan por una revisión que no las vio. Aprendes a revisar código con criterio de seguridad, la defensa que detiene la vulnerabilidad antes de que se despliegue.
Fundamentos, qué buscar, patrones inseguros, revisión manual y automatizada, autenticación, validación, criptografía y secretos, todo lo que el code review de seguridad exige.
Revisar código con criterio de seguridad es una competencia escasa y muy demandada. Saber detectar el patrón inseguro te diferencia en cualquier equipo de desarrollo.
Vídeos cortos, lecturas dirigidas y material descargable para asimilar los conceptos clave de cada bloque sin perder tiempo en relleno académico.
Fragmentos de código vulnerable real donde detectas el patrón inseguro, evalúas el riesgo y redactas la recomendación de remediación, replicando el trabajo del revisor de seguridad en un marco guiado.
Escenarios basados en vulnerabilidades reales de aplicaciones: los patrones inseguros que detectarás de verdad en una revisión de producción.
Tech leads de desarrollo
Desarrolladores senior
Analistas de AppSec
Auditores de código
Revisar los cambios del equipo con criterio de seguridad, bloqueando lo peligroso y dejando pasar lo que solo es discutible en estilo.
Auditar el código de las aplicaciones de la empresa combinando revisión manual y herramientas, y priorizando los hallazgos por impacto real.
Revisar bases de código de clientes y entregar informes en los que cada comentario señala una línea concreta y propone una corrección.
Ser la referencia de seguridad dentro del equipo de desarrollo, revisando primero lo que toca datos sensibles o control de accesos.
Definir los criterios de aceptación de un cambio, incluyendo los de seguridad, para que el listón sea el mismo en todos los proyectos.
Enseñar a equipos de desarrollo a revisarse entre ellos con criterio, que es lo que multiplica el efecto de un solo especialista en la empresa.
Es revisar el código buscando específicamente lo que un atacante podría aprovechar, no solo errores de lógica o de estilo. Importa ahora porque ninguna herramienta automática entiende la intención del negocio: un fallo de autorización donde el usuario accede a datos de otro es perfectamente válido para el compilador y para el escáner.
Trabajas con herramientas de análisis estático como apoyo, pero el peso está en el método manual: qué mirar primero, qué patrones buscar y cómo documentar cada hallazgo. Como marco de referencia manejas el OWASP Top 10 y los requisitos del ASVS, que convierten la revisión en algo verificable.
El analizador encuentra patrones conocidos y los encuentra rápido; la revisión manual entiende el contexto. Ningún SAST detecta que falta comprobar si el pedido pertenece al usuario que lo pide, porque esa regla solo existe en la cabeza del equipo. Este curso te enseña justo lo que la máquina no puede hacer.
Puedes trabajar como revisor de código de seguridad, como analista de AppSec o como consultor de auditoría de código en proyectos de cliente. También es la competencia que distingue a un tech lead, porque la revisión es el momento en que se decide qué entra realmente en el producto.
No, y esa es justamente la idea. El curso trabaja los patrones de código inseguro que se repiten entre lenguajes, de modo que el método sirve igual en Java, en Python o en PHP. Basta con que leas código con soltura en al menos uno de ellos para poder aplicar el criterio en los demás.
Sí. Cuentas con un tutor especializado que resuelve tus dudas técnicas, revisa tu progreso en los laboratorios y te orienta cuando un ejercicio se atasca. No estudias en solitario.
Al superar el programa recibes el título de Curso de Code review centrado en seguridad, que acredita las 200 horas de formación y las competencias prácticas adquiridas.
Sí. Ofrecemos pago fraccionado sin intereses para que distribuyas el importe de la matrícula en cómodas mensualidades. Tu asesor te explica las opciones disponibles según tu caso.
Cursos diseñados para profesionales que quieren especializarse en esta área. Cada programa combina técnica aplicada, casos sectoriales y certificación al finalizar.









