IoT security y hardware hacking

Rompe el hardware: del glitching y el volcado de chips a la nube que controla el dispositivo.
Duración

1800 Horas

Módulos

26 Módulos

Nivel

Master

Modalidad

Online

Precio

3700 €

Máster en IoT security y hardware hacking
hwhack@isecd:~/hardware-lab
# Hardware hacking — identificación de la placa
$localizar UART/JTAG + analizador lógico
→ JTAG identificado · protección de lectura activa
# Fase 1 — Fault injection
$glitch de voltaje en el arranque
✓ protección de lectura evadida
# Fase 2 — Volcado de firmware
$flashrom -r firmware.bin
⚠ clave privada y credenciales en el firmware
# Fase 3 — Salto a la nube
$credenciales → API del fabricante
→ control de la flota de dispositivos
✓ Dispositivo comprometido del chip a la nubeGLITCHED · ROOT
Hardware hacking aplicado a dispositivos reales
FORMACIÓN PROFESIONAL

Domina la IoT security y el hardware hacking

Seis pilares que estructuran el hardware hacking de nivel máster.

El Máster en IoT security y hardware hacking es una formación de 1800 horas diseñada para atacar el mundo físico. Combina acceso por hardware y volcado de memoria, ingeniería inversa de firmware y fault injection y ataques a protocolos inalámbricos, SDR y nube IoT para que audites un dispositivo del chip a la nube, desde el primer día.

No te formamos solo en software, sino en el silicio: abres el dispositivo, haces glitching de sus protecciones y vuelcas el firmware que esconde sus secretos.
Objetivos del Máster en IoT security y hardware hacking

Cuatro pasos para comenzar tu formación

Un proceso claro y sin complicaciones diseñado para profesionales que valoran su tiempo. En cuatro pasos sencillos pasas de la primera consulta a empezar a estudiar.
01

Solicita información

02

Formaliza tu matrícula

03

Accede al campus virtual

04

Comienza tu formación

COMPETENCIAS DEL PROGRAMA

Qué dominarás al finalizar el programa

Cada barra refleja el nivel de dominio real que alcanzarás. Habilidades concretas, niveles honestos.
Auditar dispositivos IoT y hacer hardware hacking
Experto 92%
Acceder por interfaces de hardware y volcar memoria
Experto 89%
Revertir y explotar firmware embebido
Avanzado 85%
Atacar protocolos inalámbricos y operar SDR
Avanzado 81%
Investigar vulnerabilidades IoT y reportar
Avanzado 77%
Competencias del Máster en IoT security y hardware hacking
¿TIENES DUDAS?

Habla con un asesor especializado

Te ayudamos a valorar si este programa encaja con tu perfil profesional y tus objetivos. Resolvemos dudas sobre el contenido, la dedicación necesaria y las salidas profesionales, sin compromiso.

Hardware hacking aplicado a dispositivos reales del sector

No te formamos solo en software, sino en el silicio: abres el dispositivo, accedes por JTAG, haces glitching de sus protecciones y vuelcas el firmware que esconde sus secretos.
Contactanos

Email: contacto@isecd.com

Por qué elegir el Máster en IoT security y hardware hacking

Del silicio a la nube

Auditas las cuatro capas del IoT incluido el hardware a bajo nivel: glitching, side-channel y volcado de memoria. Llegas donde el análisis de software no puede.

El arsenal real del hardware hacker

Analizadores lógicos, programadores de chips, herramientas de glitching, SDR, binwalk y Ghidra, el laboratorio completo del hardware hacker profesional.

Dispositivos críticos y sin auditar

Dispositivos médicos, industriales y de oficina multiplican la superficie física. Auditar su hardware es una competencia escasísima y muy demandada en sectores críticos.

Aprende rompiendo hardware real, no solo teorizando

El hardware hacking no se domina leyendo. Por eso cada módulo combina contenido técnico, laboratorios de hardware guiados y casos reales del sector para que adquieras competencia aplicable desde el primer día.

Contenido técnico estructurado

Vídeos cortos, lecturas dirigidas y material descargable para asimilar los conceptos clave de cada bloque sin perder tiempo en relleno académico.

Laboratorios de hardware y firmware

Dispositivos reales donde accedes por hardware, haces glitching, vuelcas memoria, reviertes firmware y atacas sus protocolos y su nube, en un entorno seguro y controlado.

Casos reales del sector

Escenarios basados en dispositivos de clínicas, industria y oficinas: equipos médicos, dispositivos OT y dispositivos conectados como los que auditarás en un encargo real.
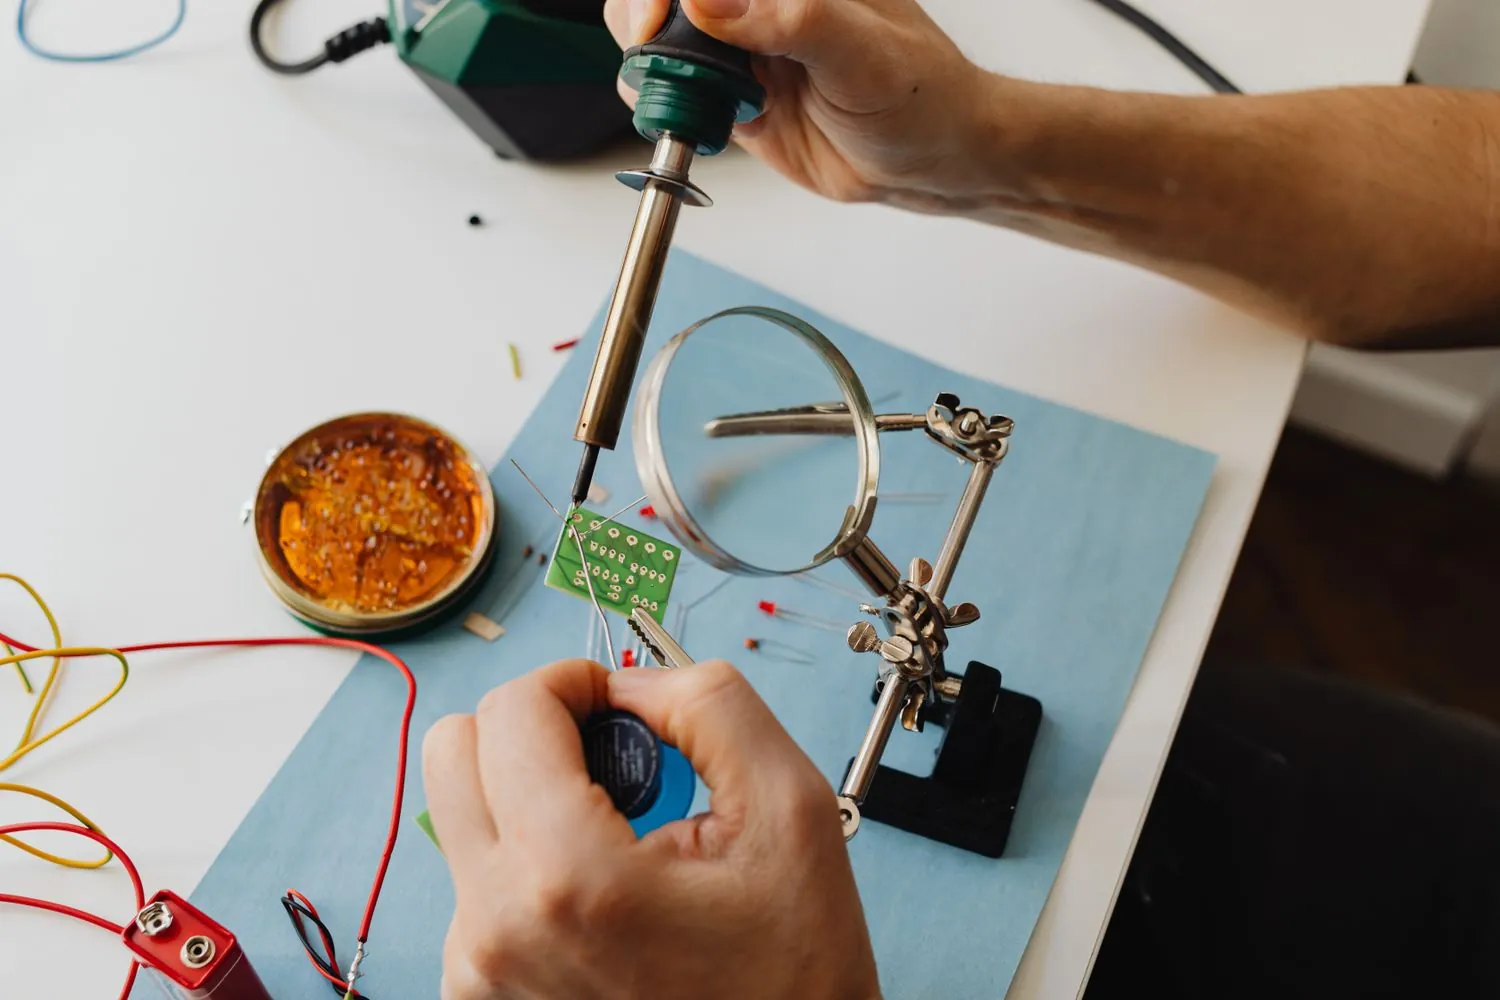
Metodología del Máster en IoT security y hardware hacking
Metodología práctica del Máster en IoT security y hardware hacking

Temario del Máster en IoT security y hardware hacking

  • 1.1 Panorama del IoT y sus riesgos
  • 1.2 El hardware como superficie de ataque
  • 1.3 Modelo de amenazas
  • 2.1 Conceptos de electrónica
  • 2.2 Instrumentación básica
  • 2.3 Seguridad en el laboratorio
  • 3.1 SoC, memoria y periféricos
  • 3.2 Sistemas operativos embebidos
  • 3.3 Arranque y firmware
  • 4.1 Lectura de la placa
  • 4.2 Identificación de chips
  • 4.3 Uso de datasheets
  • 5.1 Localización de interfaces
  • 5.2 Acceso por UART
  • 5.3 JTAG y SWD
  • 6.1 Análisis de buses
  • 6.2 Captura con analizador lógico
  • 6.3 Interacción con periféricos
  • 7.1 Extracción de memoria
  • 7.2 Lectura de chips SPI/NAND
  • 7.3 Reconstrucción del contenido
  • 8.1 Obtención del firmware
  • 8.2 Desempaquetado con binwalk
  • 8.3 Sistema de archivos
  • 9.1 Análisis de binarios embebidos
  • 9.2 Identificación de lógica
  • 9.3 Búsqueda de vulnerabilidades
  • 10.1 Vulnerabilidades en firmware
  • 10.2 Explotación en arquitecturas embebidas
  • 10.3 Validación
  • 11.1 Conceptos de fault injection
  • 11.2 Glitching de voltaje y reloj
  • 11.3 Bypass de protecciones
  • 12.1 Análisis de consumo
  • 12.2 Fundamentos de side-channel
  • 12.3 Limitaciones
  • 13.1 Protecciones de los MCU
  • 13.2 Lectura de memoria protegida
  • 13.3 Bypass de protecciones de lectura
  • 14.1 Reconocimiento BLE
  • 14.2 Interceptación
  • 14.3 Ataques a dispositivos
  • 15.1 Análisis de Zigbee
  • 15.2 Z-Wave
  • 15.3 Ataques a redes de domótica
  • 16.1 Fundamentos de SDR
  • 16.2 Captura de señales
  • 16.3 Análisis básico
  • 17.1 Fundamentos de RFID y NFC
  • 17.2 Lectura y clonado
  • 17.3 Ataques a control de acceso
  • 18.1 App de control del dispositivo
  • 18.2 Análisis de la app
  • 18.3 Cadena app-dispositivo
  • 19.1 Backend y gestión de dispositivos
  • 19.2 Identidades y aprovisionamiento
  • 19.3 Exposición de datos
  • 20.1 Encadenado de las capas
  • 20.2 Del acceso físico a la nube
  • 20.3 Validación del impacto
  • 21.1 Particularidades de dispositivos médicos
  • 21.2 Entornos OT/ICS
  • 21.3 Riesgos y consecuencias
  • 22.1 Recomendaciones de seguridad
  • 22.2 Bastionado de firmware
  • 22.3 Protección de interfaces
  • 23.1 Automatización de la extracción
  • 23.2 Análisis a escala
  • 23.3 Integración de herramientas
  • 24.1 Estructura del informe
  • 24.2 Evidencias y pruebas
  • 24.3 Recomendaciones
  • 25.1 Descubrimiento de vulnerabilidades
  • 25.2 Divulgación responsable
  • 25.3 Proceso de CVE
  • 26.1 Auditoría completa de un dispositivo IoT
  • 26.2 Del acceso por hardware a la nube
  • 26.3 Elaboración y defensa del informe final
ENCAJA CONTIGO SI

El Máster en IoT security y hardware hacking está dirigido a:

Este máster está abierto a cualquier persona con interés en atacar dispositivos por su hardware, el terreno más físico de la seguridad ofensiva.

Pentesters de IoT

Profesionales que ya auditan dispositivos por software y quieren dominar el ataque por hardware, la capa física que casi nadie sabe tocar y que abre puertas imposibles de otro modo.

Ingenieros de hardware

Perfiles que diseñan electrónica y quieren ver cómo se ataca lo que construyen, porque proteger una placa exige antes conocer por dónde cede cuando alguien la abre con las herramientas.

Ingenieros de firmware

Perfiles que desarrollan firmware y quieren entender el ataque desde el hardware, porque el software que escriben acaba viviendo en un chip que otro puede volcar y leer entero.

Investigadores de seguridad

Perfiles que investigan dispositivos a fondo y necesitan las técnicas de hardware, desde el acceso por JTAG hasta el glitching, para llegar donde el análisis por software no alcanza.

Salidas profesionales del Máster en IoT security y hardware hacking

Hardware hacker

Atacar un dispositivo por su electrónica, accediendo por las interfaces de depuración y volcando el firmware que nadie pensaba exponer.

Especialista en seguridad de hardware

Trabajar las interfaces UART, JTAG y SWD y los buses de la placa, una especialidad con muy poca competencia real en todo el mercado.

Analista de firmware

Extraer y aplicar ingeniería inversa sobre el firmware de un dispositivo para encontrar claves, backdoors y todos los fallos ocultos en él.

Especialista en fault injection

Aplicar glitching y ataques de canal lateral para saltar las protecciones de un chip, la técnica más avanzada del hardware hacking.

Auditor de dispositivos IoT

Auditar un dispositivo por hardware y por software a la vez, una combinación que casi ningún profesional del sector llega a dominar bien.

Investigador de seguridad embebida

Investigar dispositivos a fondo y publicar los fallos que encuentras, un trabajo muy valorado en fabricantes y en la comunidad técnica.

¿Listo para dar el siguiente paso?

Has llegado hasta aquí porque la formación te interesa de verdad. Cuéntanos sobre tu perfil profesional y un asesor especializado te contactará en menos de 24 horas.

Solicita mas información

PREGUNTAS FRECUENTES

Resolvemos tus dudas sobre el programa

Es atacar un dispositivo por su electrónica, accediendo por los pines de la placa donde el software no protege nada. Importa ahora porque hay miles de millones de aparatos conectados, muchos con puertas de depuración abiertas, y por ahí se llega a lo que el análisis por software no alcanza jamás.

Trabajas la identificación de componentes, el acceso por las interfaces UART, JTAG y SWD, la lectura de buses SPI e I2C, el volcado de la memoria flash, la ingeniería inversa del firmware, la explotación de binarios embebidos y técnicas avanzadas como el fault injection y los ataques de canal lateral.

El diplomado de IoT cubre el dispositivo entero, sobre todo por software: firmware, protocolos, app y nube. Este máster se centra y profundiza en el hardware: acceso físico, glitching y canal lateral. Uno mira el conjunto y el otro baja al chip, la parte más física y escasa de todas.

Puedes trabajar como hardware hacker, como especialista en seguridad de hardware, como analista de firmware o en fault injection y canal lateral. Es de las especialidades con menos competencia real que existen, porque junta electrónica y seguridad, y muy poca gente domina de verdad las dos.

Ayuda, y por eso el máster dedica un módulo entero a la electrónica del hardware hacker antes de nada. No hace falta ser ingeniero, pero sí perder el miedo a soldar, a manejar un polímetro y a leer un datasheet. Lo demás se aprende aquí, incluida la parte de ingeniería inversa del firmware.

Sí. Cuentas con un tutor especializado que resuelve tus dudas técnicas, revisa tu progreso en los laboratorios y te orienta cuando un ejercicio se atasca. No estudias en solitario.

Al superar el programa recibes el título de Máster en IoT security y hardware hacking, que acredita las 1800 horas de formación y las competencias prácticas adquiridas.

Sí. Ofrecemos pago fraccionado sin intereses para que distribuyas el importe de la matrícula en cómodas mensualidades. Tu asesor te explica las opciones disponibles según tu caso.

Programas destacados de Seguridad ofensiva

Cursos especializados en pentesting, hacking ético y análisis de vulnerabilidades en entornos reales. Cada programa combina técnica ofensiva avanzada con la mentalidad del atacante para fortalecer cualquier sistema.