
Programas / Seguridad ofensiva / Curso de Hacking de tarjetas RFID y NFC
Atacar para proteger: domina el hacking de tarjetas RFID y NFC en entorno controlado.
Duración
200 Horas
Módulos
8 Módulos
Nivel
Curso
Modalidad
Online
Precio
540 €
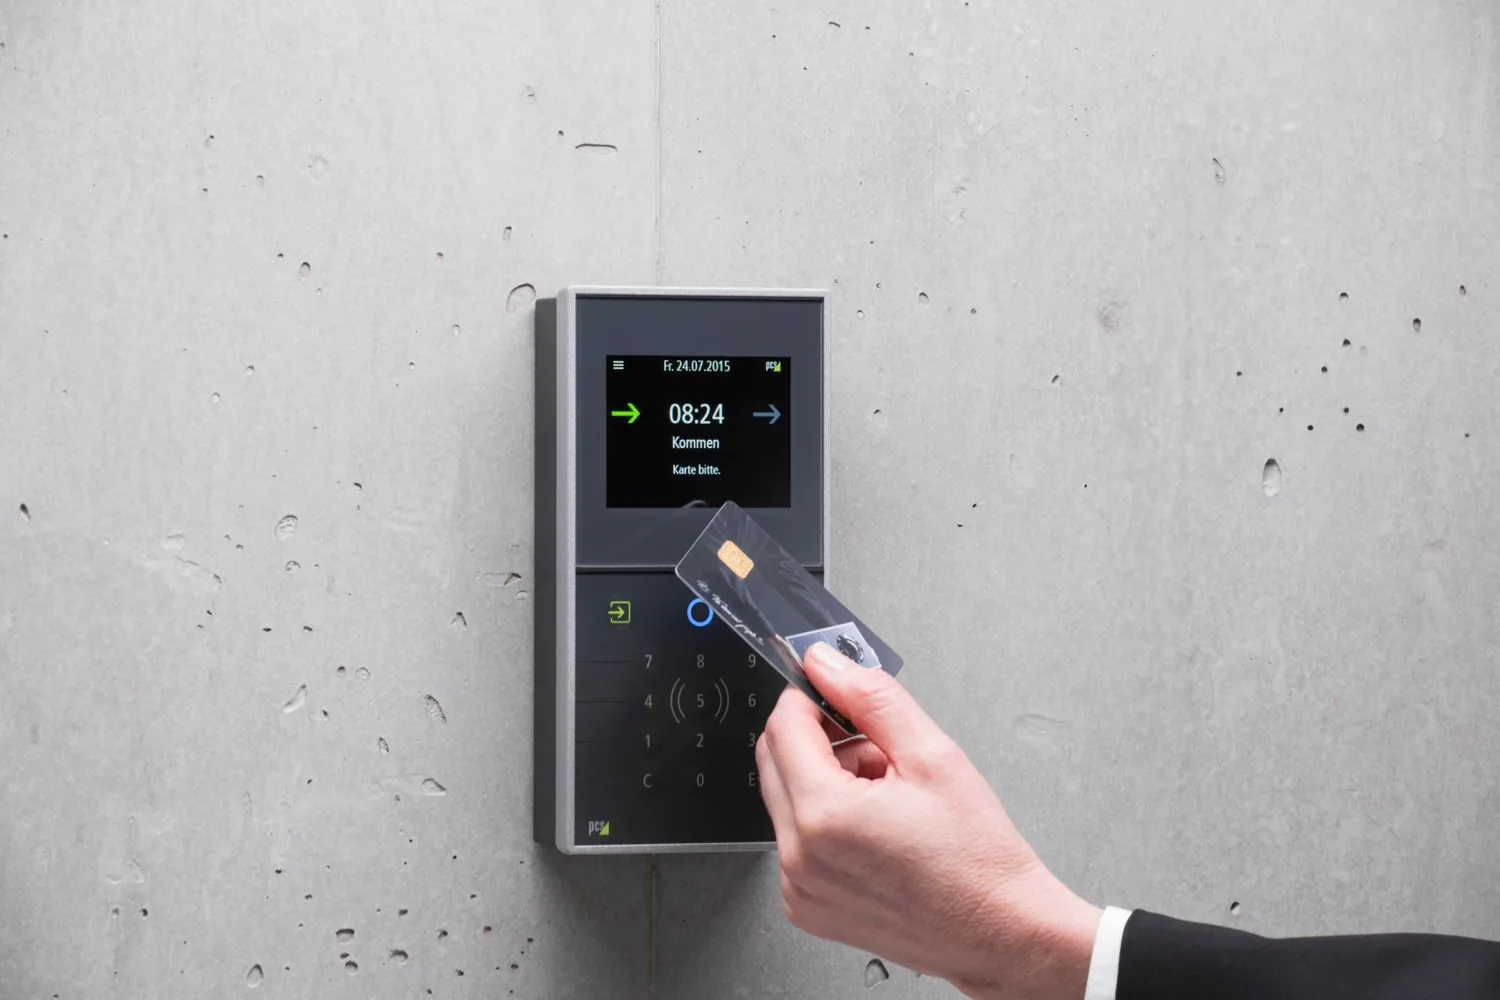
Seis pilares que estructuran una auditoría ofensiva de sistemas RFID y NFC.
El Curso de Hacking de tarjetas RFID y NFC es una formación de 200 horas diseñada para auditar la seguridad de sistemas de control de acceso de forma ética y controlada. Combina los fundamentos de RFID/NFC y las frecuencias y estándares, la lectura y clonación en laboratorio y las herramientas de auditoría y las vulnerabilidades de control de acceso, los ataques de relay y la seguridad de pagos NFC para que audites un sistema RFID propio en laboratorio, desde el primer día.
No te formamos para vulnerar accesos ajenos, sino para auditar tus propios sistemas de forma ética: solo atacando lo que entiendes puedes defenderlo de verdad.
Email: contacto@isecd.com
Solo atacando lo que entiendes puedes defenderlo. Aprendes a auditar sistemas RFID y NFC de forma ofensiva, el enfoque que de verdad revela el riesgo real del control de acceso.
Fundamentos, frecuencias, lectura y clonación, herramientas, vulnerabilidades de acceso, ataques de relay y reporte, todo lo que una auditoría RFID exige.
Pocos saben auditar control de acceso sin abrir brechas. Es una especialidad escasa y crítica, muy demandada en empresas, edificios e infraestructuras con accesos sensibles.
Vídeos cortos, lecturas dirigidas y material descargable para asimilar los conceptos clave de cada bloque sin perder tiempo en relleno académico.
Entornos de control de acceso simulados donde lees, clonas y analizas tarjetas, replicando una auditoría ofensiva de RFID en un marco seguro y autorizado.
Escenarios basados en sistemas de control de acceso reales: las debilidades de RFID y NFC que auditarás de verdad para ayudar a protegerlas.
Pentester de RFID y NFC
Auditor de seguridad física
Consultor de Red Team físico
Investigador de hardware RFID
Toda empresa con tarjetas de acceso y fichaje quiere saber si se clonan, y busca pentesters que auditen su control físico de forma ética.
Los Red Team combinan lo físico y lo digital y valoran a quien sepa clonar una tarjeta y colarse por la puerta antes de tocar la red interna.
Las firmas de seguridad suman la auditoría física como servicio y demandan perfiles que dominen el RFID, el NFC y las herramientas de clonado.
El sector de los pagos sin contacto necesita auditar la seguridad del NFC y busca quien entienda qué protege de verdad una transacción.
Los fabricantes de lectores y tarjetas necesitan auditar sus sistemas y valoran a quien pruebe su resistencia frente al clonado y el relay.
El hacking de RFID es un nicho llamativo y bien pagado que une lo físico y lo digital, con recorrido en un mundo lleno de tarjetas sin contacto.
Es la auditoría ética y autorizada de las tarjetas sin contacto que abren puertas, fichan y pagan: leerlas, clonarlas en laboratorio, ejecutar ataques de relay y probar el control de acceso. Importa ahora porque casi todo edificio y todo pago usa RFID o NFC, y muchos de esos chips son baratos y débiles, así que se copian con poco.
Cubre los fundamentos del RFID y el NFC, las frecuencias y los estándares, la lectura y clonación en laboratorio, las herramientas de auditoría, las vulnerabilidades del control de acceso, los ataques de relay y la seguridad de los pagos NFC, con un caso final integrador que audita un sistema de acceso por tarjeta de principio a fin.
La auditoría Bluetooth trabaja el BLE de wearables y sensores. Este se centra en las tarjetas sin contacto RFID y NFC: el control de acceso, el fichaje y los pagos. Ambos son ataques de proximidad, pero aquí el objetivo es la tarjeta que abre una puerta o paga un café, con sus herramientas y sus ataques propios y distintos.
Puedes auditar sistemas de control de acceso por tarjeta de forma ética, sumar el RFID y el NFC a tu perfil de pentester o entrar en ejercicios de Red Team físico. Es un nicho llamativo y bien pagado, porque casi toda empresa usa tarjetas y muy pocos saben demostrar lo fácil que se clonan en la práctica.
Conviene tener algo de base de seguridad, aunque el curso parte de los fundamentos del RFID y el NFC. Encaja en pentesters, técnicos de seguridad física y entusiastas del hardware. Viene bien un lector tipo Proxmark o un móvil con NFC para practicar, pero lo esencial es la curiosidad y las ganas de trastear en un laboratorio.
Sí. Cuentas con un tutor especializado que resuelve tus dudas técnicas, revisa tu progreso en los laboratorios y te orienta cuando un ejercicio se atasca. No estudias en solitario.
Al superar el programa recibes el título de Curso de Hacking de tarjetas RFID y NFC, que acredita las 200 horas de formación y las competencias prácticas adquiridas.
Sí. Ofrecemos pago fraccionado sin intereses para que distribuyas el importe de la matrícula en cómodas mensualidades. Tu asesor te explica las opciones disponibles según tu caso.
Cursos especializados en pentesting, hacking ético y análisis de vulnerabilidades en entornos reales. Cada programa combina técnica ofensiva avanzada con la mentalidad del atacante para fortalecer cualquier sistema.









