Análisis de logs y SIEM con Splunk

Convierte millones de logs en detección real: domina Splunk para investigar incidentes desde el SOC.

Duración

200 Horas

Módulos

10 Módulos

Nivel

Curso

Modalidad

Online

Precio

540 €
Curso de Análisis de logs y SIEM con Splunk
soc-analyst@isecd:~/splunk-hunt
# Ingesta de logs en Splunk
$index=wineventlog sourcetype=WinEventLog:Security
✓ 4.2M eventos indexados — 38 fuentes activas
# Fase 1 — Búsqueda de anomalías (SPL)
$EventCode=4625 | stats count by src_ip
⚠ 1.840 fallos de logon desde una sola IP
# Fase 2 — Correlación
$| join user [search EventCode=4624]
→ logon exitoso tras fuerza bruta: svc_backup
# Fase 3 — Mapeo a MITRE ATT&CK
$lookup mitre_attack → T1110 Brute Force
→ técnica confirmada · severidad alta
$crear alerta + notable event
✓ caso escalado al analista N2
✓ Amenaza detectada y documentadaINCIDENTE DETECTADO
Análisis de logs y SIEM aplicado a la detección real
FORMACIÓN PROFESIONAL

Domina el análisis de logs y el SIEM con Splunk

Seis pilares que estructuran un análisis de logs con SIEM de nivel profesional.

El Curso de Análisis de logs y SIEM con Splunk es una formación de 200 horas diseñada para profesionales que necesitan detectar e investigar incidentes a partir de los logs. Combina arquitectura e ingesta en Splunk, búsquedas SPL y correlación de eventos y detección mapeada a MITRE ATT&CK para que conviertas el ruido de los logs en evidencia útil desde el primer día.

No te formamos con teoría de monitorización, sino con investigaciones guiadas donde buscas, correlacionas y documentas la actividad de un atacante sobre datos reales.
Objetivos del Curso de Análisis de logs y SIEM con Splunk

Cuatro pasos para comenzar tu formación

Un proceso claro y sin complicaciones diseñado para profesionales que valoran su tiempo. En cuatro pasos sencillos pasas de la primera consulta a empezar a estudiar.
01

Solicita información

02

Formaliza tu matrícula

03

Accede al campus virtual

04

Comienza tu formación

COMPETENCIAS DEL PROGRAMA

Qué dominarás al finalizar el programa

Cada barra refleja el nivel de dominio real que alcanzarás. Habilidades concretas, niveles honestos.
Administrar y operar Splunk en un SOC
Avanzado 88%
Escribir búsquedas SPL para detección e investigación
Experto 90%
Crear alertas y correlación de eventos
Avanzado 84%
Construir dashboards de monitorización
Avanzado 80%
Investigar incidentes a partir de los logs
Intermedio 76%
Competencias del Curso de Análisis de logs y SIEM con Splunk
¿TIENES DUDAS?

Habla con un asesor especializado

Te ayudamos a valorar si este programa encaja con tu perfil profesional y tus objetivos. Resolvemos dudas sobre el contenido, la dedicación necesaria y las salidas profesionales, sin compromiso.

SIEM con Splunk aplicado a la detección real del sector

No te formamos con teoría de monitorización, sino con investigaciones reales: buscas en millones de eventos con SPL, correlacionas fuentes y reconstruyes la actividad de un atacante hasta documentarla.
Contactanos

Email: contacto@isecd.com

Por qué elegir el Curso de Análisis de logs y SIEM con Splunk

De la alerta a la evidencia

Cada módulo avanza el flujo real del SOC: ingesta, búsqueda, alerta e investigación. Aprendes a convertir un log en una línea temporal del incidente, no a leer paneles.

La herramienta estándar del SOC

Splunk completo (indexers, SPL, data models, alertas y dashboards) sobre el Common Information Model y MITRE ATT&CK, lo que se usa de verdad en un centro de operaciones.

Una competencia muy demandada

Despachos, clínicas y e-commerce que centralizan sus logs necesitan analistas que sepan detectar lo importante. El dominio del SIEM es de los perfiles defensivos más buscados.

Aprende investigando incidentes con Splunk, no solo teorizando

El análisis de logs no se domina leyendo documentación. Por eso cada módulo combina contenido técnico, laboratorios de investigación guiados y casos reales del sector para que adquieras competencia aplicable desde el primer día.

Contenido técnico estructurado

Vídeos cortos, lecturas dirigidas y material descargable para asimilar los conceptos clave de cada bloque sin perder tiempo en relleno académico.

Laboratorios de investigación en Splunk

Entornos Splunk con datos reales de incidentes donde escribes SPL, creas alertas y reconstruyes la actividad del atacante en un marco seguro y controlado.

Casos reales del sector

Escenarios basados en incidentes de despachos, clínicas y e-commerce: fuerza bruta, movimiento lateral y exfiltración como los que detectarás en un SOC real.
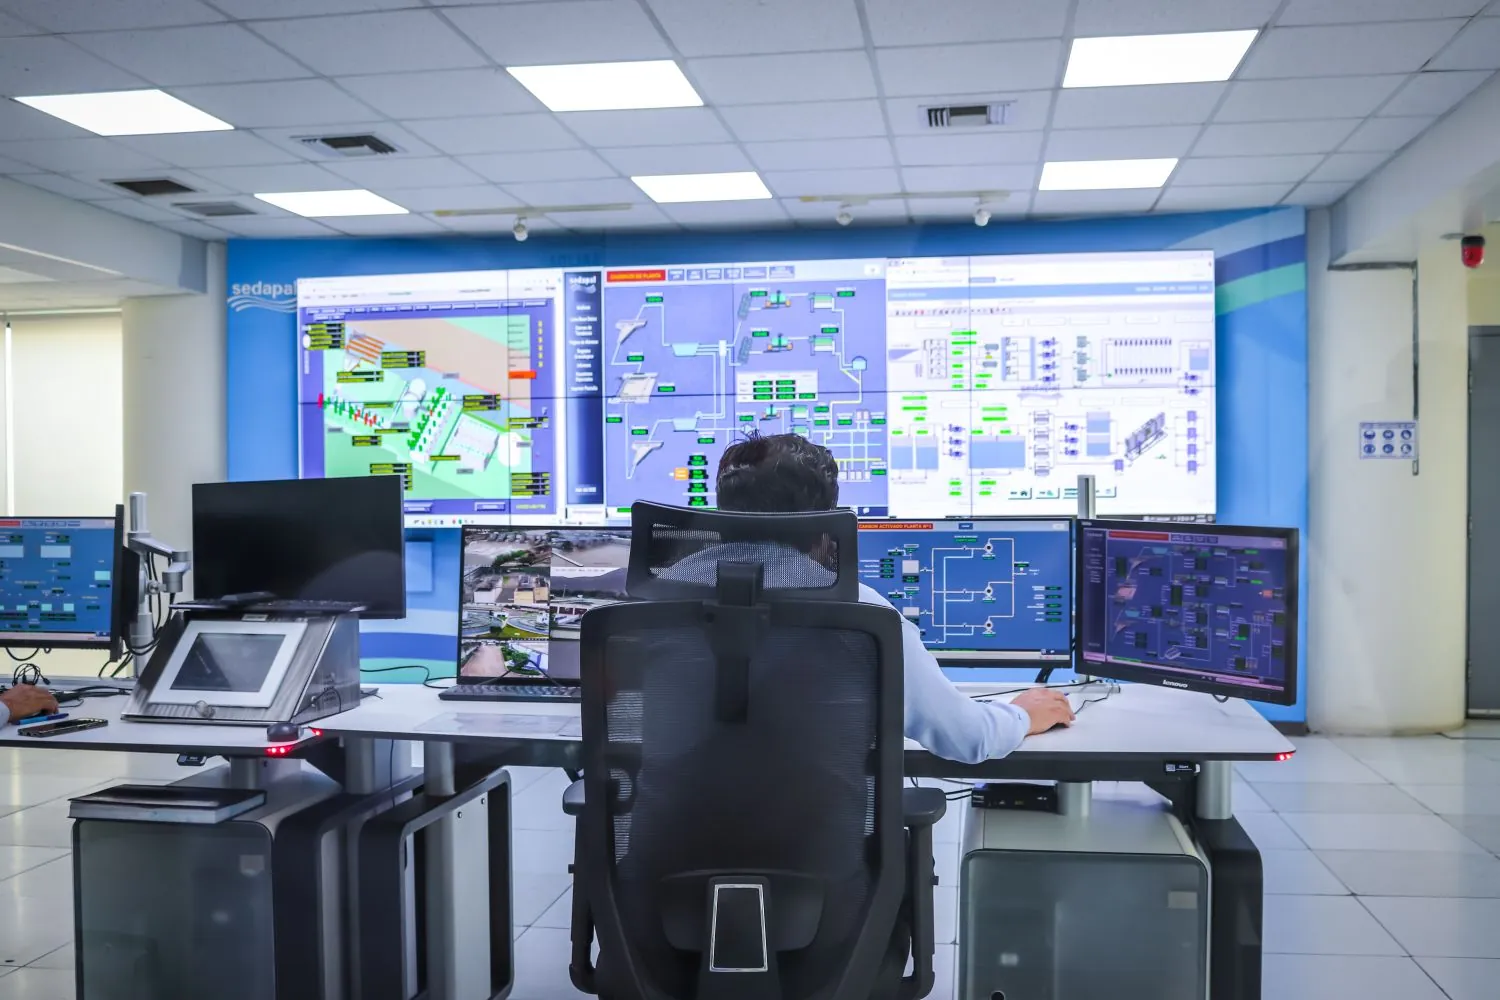
Metodología del Curso de Análisis de logs y SIEM con Splunk
Metodología práctica del Curso de Análisis de logs y SIEM con Splunk

Temario del Curso de Análisis de logs y SIEM con Splunk

  • 1.1 Qué es un SIEM y su papel en el SOC
  • 1.2 Fuentes de log y su valor forense
  • 1.3 El ciclo de monitorización y detección
  • 2.1 Indexers, search heads y forwarders
  • 2.2 Despliegue y dimensionamiento
  • 2.3 Roles y gestión de acceso
  • 3.1 Onboarding de fuentes de datos
  • 3.2 Parsing, sourcetypes y field extraction
  • 3.3 Common Information Model (CIM)
  • 4.1 Comandos de búsqueda y transformación
  • 4.2 stats, eval, lookup y join
  • 4.3 Optimización de búsquedas
  • 5.1 Construcción de paneles operativos
  • 5.2 Visualizaciones para el SOC
  • 5.3 Informes programados
  • 6.1 Creación de alertas y umbrales
  • 6.2 Correlación de eventos entre fuentes
  • 6.3 Notable events y triaje
  • 7.1 Detección basada en data models
  • 7.2 Reglas de detección frecuentes
  • 7.3 Reducción de falsos positivos
  • 8.1 Pivoteo entre eventos y fuentes
  • 8.2 Reconstrucción de la actividad del atacante
  • 8.3 Extracción de evidencias
  • 9.1 Enriquecimiento con threat intelligence
  • 9.2 Mapeo de detecciones a MITRE ATT&CK
  • 9.3 Cobertura y brechas de detección
  • 10.1 Investigación completa de un incidente en Splunk
  • 10.2 De la alerta a la línea temporal del ataque
  • 10.3 Elaboración y defensa del informe
ENCAJA CONTIGO SI

El Curso de Análisis de logs y SIEM con Splunk está dirigido a:

Este curso está abierto a cualquier persona con interés en convertir los logs de una empresa en detección real de ataques con Splunk.

Analistas de SOC

Profesionales que trabajan en un centro de operaciones y necesitan dominar Splunk, la herramienta con la que pasan el día investigando alertas y buscando lo que se les escapa.

Administradores de sistemas

Perfiles que gestionan la infraestructura y quieren aprovechar sus logs para detectar problemas y ataques, en lugar de dejarlos acumularse sin que nadie los llegue a mirar nunca.

Técnicos de seguridad

Técnicos que montan o mantienen el SIEM de su empresa y necesitan saber diseñar casos de uso de detección, no solo instalar la herramienta y dejarla funcionando sin más ajuste.

Responsables de detección

Responsables que deben demostrar que su empresa detecta lo que le pasa y necesitan entender qué se puede sacar de verdad de un SIEM bien configurado y con buenos casos de uso.

Salidas profesionales del Curso de Análisis de logs y SIEM con Splunk

Analista de SOC

Investigar alertas e incidentes en un centro de operaciones usando Splunk, que es la herramienta de referencia en la mayoría de los SOC.

Ingeniero de SIEM

Montar y mantener la plataforma de Splunk de una empresa entera, desde la ingesta de datos hasta los casos de uso de detección activos.

Analista de detección

Diseñar casos de uso que traducen las técnicas de ataque a búsquedas concretas, que es lo que de verdad detecta un incidente real.

Especialista en SPL

Dominar el lenguaje de búsqueda de Splunk para sacar del mar de logs justo la información que de verdad hace falta en cada investigación.

Técnico de análisis de logs

Centralizar y explotar los logs de una organización, convirtiendo un dato disperso e inútil en detección y en evidencia aprovechable.

Apoyo a respuesta a incidentes

Reconstruir qué pasó durante un incidente a partir de los logs, aportando al equipo de respuesta la evidencia que necesita para actuar.

¿Listo para dar el siguiente paso?

Has llegado hasta aquí porque la formación te interesa de verdad. Cuéntanos sobre tu perfil profesional y un asesor especializado te contactará en menos de 24 horas.

Solicita mas información

PREGUNTAS FRECUENTES

Resolvemos tus dudas sobre el programa

Es la plataforma que centraliza los logs de toda la empresa y permite buscar en ellos el rastro de un ataque. Importa ahora porque los sistemas generan millones de eventos al día, y sin un SIEM que los reúna y correlacione, un ataque en marcha pasa completamente inadvertido para todos.

Aprendes su arquitectura, la ingesta y normalización de datos, el lenguaje de búsqueda SPL a fondo, la construcción de dashboards, las alertas y reglas de correlación, el diseño de casos de uso de detección y la investigación de un incidente integrando threat intel y la matriz ATT&CK.

Ambos trabajan logs, pero con herramientas y enfoques distintos. Splunk es el estándar comercial y este curso se centra en la detección y la investigación con SPL. El de ELK usa la pila abierta y pone el foco en la caza proactiva. Saber los dos abre casi cualquier puesto de un SOC.

Puedes trabajar como analista de SOC, como ingeniero de SIEM montando la plataforma, como analista de detección diseñando casos de uso o apoyando la respuesta a incidentes. Splunk es la herramienta de referencia en la mayoría de los centros de operaciones, así que abre la puerta a casi todos.

Ayuda, pero no es imprescindible: el curso parte de qué es un SIEM y sube desde ahí. Lo que sí conviene traer es soltura con la lógica de una búsqueda y ganas de trastear con datos, porque dominar el lenguaje SPL es lo que de verdad convierte un mar de logs en detección aprovechable.

Sí. Cuentas con un tutor especializado que resuelve tus dudas técnicas, revisa tu progreso en los laboratorios y te orienta cuando un ejercicio se atasca. No estudias en solitario.

Al superar el curso recibes el título de Especialista en Análisis de logs y SIEM con Splunk, que acredita las 200 horas de formación y las competencias prácticas adquiridas.

Sí. Ofrecemos pago fraccionado sin intereses para que distribuyas el importe de la matrícula en cómodas mensualidades. Tu asesor te explica las opciones disponibles según tu caso.

Programas destacados de Respuesta a incidentes y forense

Cursos especializados en investigar, contener y recuperarte de incidentes de seguridad en entornos críticos. Cada programa combina técnica forense, gestión de crisis y casos reales del sector regulado donde aplicarás lo aprendido.